El kernel de Linux ha vuelto a estar en el centro de la actualidad tecnológica por una mezcla de seguridad, inteligencia artificial y desarrollo. A lo largo de octubre de 2026 se han sucedido avisos de distribuciones, debates en listas de correo y presentaciones en la Linux Plumbers Conference, celebrada en Praga del 5 al 7 de ese mes. No es un tema menor: el kernel es la capa que media entre las aplicaciones y el hardware, decide qué memoria toca cada proceso y qué dispositivo puede usar cada usuario.
La novedad principal no es un fallo concreto ni una versión concreta, sino la forma en que la IA se está colando en el mantenimiento diario del kernel. Herramientas como Sashiko o Boro, junto a propuestas para integrar agentes en el propio árbol de código, prometen revisar parches, etiquetar correcciones y detectar problemas antes de que lleguen a millones de máquinas. La contrapartida es que el volumen de avisos crece y la revisión humana sigue siendo el filtro decisivo.
Una conferencia que mira al kernel con lupa
La Linux Plumbers Conference 2026 ha servido de escaparate para varias iniciativas relacionadas con el kernel. En Praga se presentaron desde sistemas de revisión automática hasta mediciones de rendimiento en RISC-V, pasando por herramientas para adaptar parches a versiones antiguas. El evento reunió a mantenedores, desarrolladores de distribuciones y representantes de empresas como Google o NVIDIA, todos con un mismo problema de fondo: demasiado código para revisar con la misma cantidad de ojos.
El calendario del kernel también se ha visto condicionado por esa cita. La semana de rc7 de Linux 7.3 coincide con la cumbre anual de mantenedores y con la propia Linux Plumbers, así que varios responsables tendrán que viajar. Eso no debería alterar la fecha de publicación, prevista para mediados de octubre, aunque la ventana de integración posterior puede ser algo menos regular por las vacaciones familiares del responsable del proyecto.

Sashiko y Boro: dos formas de revisar parches con IA
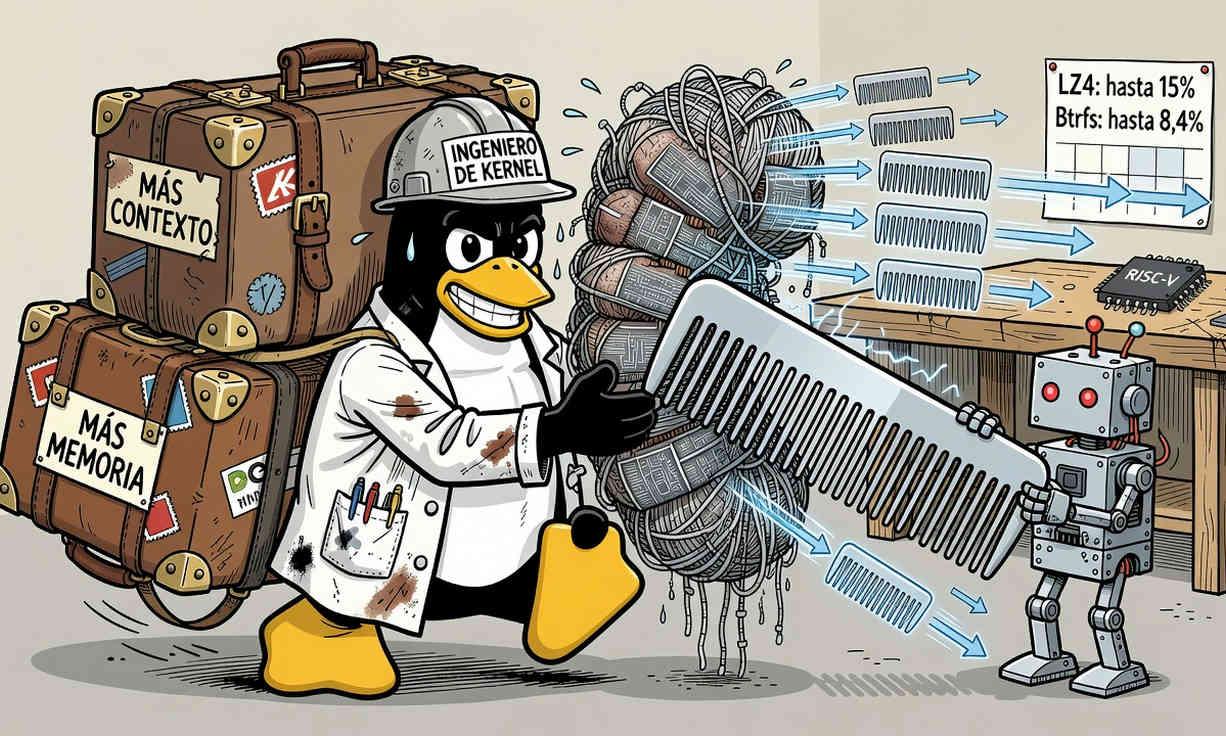
Sashiko, impulsada en el entorno de Google, se ha convertido en una de las propuestas más citadas para revisar cambios del kernel. Según las cifras atribuidas a Roman Gushchin en la Linux Plumbers Conference, la herramienta acumuló más de 191.000 revisiones de parches en menos de un año, repartidas entre 99 listas de correo, además de 19,3 millones de consultas autónomas a herramientas Git entre marzo y octubre de 2026. Son datos de actividad, no de aciertos, y conviene no confundirlos con la incorporación real de cambios al kernel.
Su funcionamiento no sustituye al mantenedor. Sashiko permite lanzar una revisión desde un checkout local con el comando sashiko review y también trabaja sobre listas de correo y forjas Git. Requiere Rust 1.90 o superior, Git y una clave de API de un proveedor de modelos de lenguaje. El análisis pasa por etapas como implementación, flujo de ejecución, recursos, bloqueos y seguridad, y luego consolida posibles hallazgos para que una persona decida. En un benchmark retrospectivo con Gemini 3.1 Pro, el proyecto reportó una tasa de detección del 53,6 % sobre 1.000 commits ya revisados e incorporados a mainline; los falsos positivos se situaron por debajo del 20 % en un muestreo manual.
Por su parte, NVIDIA desarrolla Boro, una utilidad de línea de comandos escrita en Rust que usa IA para validar parches y facilitar el backporting, es decir, llevar cambios recientes a versiones antiguas del kernel. Andrea Righi presentó el proyecto en la Linux Plumbers Conference y lo situó como una ayuda para compilar, arrancar y probar parches. Boro se publica bajo licencia Apache 2.0, admite IA local y servidores remotos compatibles con OpenAI, y menciona backends como Claude, OpenCode y Codex. Entre sus objetivos futuros está detectar problemas en módulos externos al árbol principal, aunque esa capacidad aún no está confirmada.
La inspiración declarada de Boro es Sashiko, y Righi ha expresado interés en que algunas funciones puedan acabar integrándose en la herramienta de Google. La idea común es que un modelo lea el parche, busque patrones peligrosos y pida contexto cuando algo no encaje. No obstante, la información difundida no detalla métricas de precisión ni garantiza que la herramienta detecte todos los errores. El criterio de quienes mantienen el kernel sigue siendo la última palabra.
Linux 7.3 y la nueva normalidad de la IA
La sexta versión candidata de Linux 7.3 llegó con un volumen de cambios dentro de lo habitual. Aproximadamente la mitad de las modificaciones se concentró en controladores, con correcciones para GPU, redes, USB, TTY, IIO y sonido, además de ajustes en arquitectura —sobre todo KVM—, red del núcleo, sistemas de archivos, cliente SMB, BPF y nuevas pruebas automáticas. Linus Torvalds describió la semana como normal después de un recuento anterior algo más movido.
Lo llamativo es que Torvalds ya habla de la nueva normalidad de la IA para referirse a la cantidad de pequeños fallos que se detectan y corrigen con ayuda de modelos de lenguaje. La IA puede leer miles de líneas y señalar posibles errores, pero después los desarrolladores deben comprobar que el problema existe y que la solución no rompe otra cosa. Eso está haciendo que lleguen más parches pequeños, muchos centrados en rutas de error, y que el mantenimiento se parezca cada vez más a un triaje continuo.
En esta misma rama se ha retirado temporalmente el soporte HID++ para los receptores Logitech Bolt. No significa que esos dispositivos hayan dejado de funcionar en Linux, sino que se ha revertido una función nueva que estaba dando demasiados problemas a los usuarios. Es un ejemplo de que el desarrollo del kernel no solo avanza con novedades, también da marcha atrás cuando la experiencia real lo exige.
Seguridad: avisos, CVE y validación humana
La seguridad ha sido otro de los hilos conductores. A finales de septiembre de 2026, Debian publicó el aviso DSA-6528-1 para el kernel en su rama estable, y el 6 de octubre Ubuntu respondió con USN-8887-1 para el kernel genérico, nube y variantes, y USN-8889-1 para equipos con kernel OEM. Los avisos describían varias vulnerabilidades de severidad media y alta en subsistemas habituales, no un único fallo espectacular. La recomendación era actualizar y reiniciar, porque instalar el parche sin arrancar de nuevo deja el kernel viejo en memoria.
El 1 de octubre, el mantenedor Greg Kroah-Hartman explicó cómo el equipo de seguridad gestiona una avalancha de reportes ayudados por modelos de lenguaje. Algunas crónicas hablaron de 79 informes generados con ayuda de IA, de los cuales solo una veintena superaba un primer filtro estricto. La conclusión es que encontrar un posible fallo y demostrar que es explotable son tareas distintas: un modelo puede señalar un lugar sospechoso, pero hace falta una prueba de concepto para convertir ese aviso en un parche urgente.
En paralelo, la investigación de XBOW sobre la CVE-2026-72018 mostró hasta dónde puede llegar una revisión automatizada. El fallo vivía en la pila SMC-D, un protocolo de IBM para comunicación entre máquinas virtuales por memoria compartida. Durante años exigió hardware de mainframe, pero la abstracción DIBS y el controlador dibs_loopback lo hicieron alcanzable en equipos x86 por loopback. El error consistía en multiplicar tamaño por índice sin comprobar rangos, lo que permitía una escritura de 16 ceros fuera del búfer y, bien colocada, escalar a root. El exploit requería CAP_NET_ADMIN, interceptar tráfico loopback con NFQUEUE y falsificar el handshake.
La cronología ayuda a calibrar la urgencia: el fallo se reportó el 19 de junio de 2026, el parche se aprobó el 7 de julio y el CVE se publicó el 17 de agosto. A 9 de octubre, las distribuciones incluían la corrección desde hacía semanas. XBOW contó que hubo tres momentos en los que una persona recondujo la investigación, lo que refuerza la idea de que la IA acelera tareas tediosas, pero no reemplaza la intuición de quien conoce Linux a fondo.
Rust, GCC y el futuro del código
El lenguaje Rust sigue ganando espacio en el ecosistema del kernel, aunque a paso lento. Boro está escrito en Rust, Sashiko exige Rust 1.90 o posterior y Linux 7.3 ha empezado a preparar el terreno para que el código Rust del kernel pueda compilarse con GCC mediante rustc_codegen_gcc. Ahora mismo es un trabajo experimental, no un cambio de compilador inmediato, pero busca una alternativa a LLVM en arquitecturas donde la cobertura no es tan buena.
La relación entre IA, Rust y kernel no es casual. Las herramientas automáticas necesitan infraestructura moderna, y Rust ofrece garantías de memoria que encajan con la revisión de código crítico. Al mismo tiempo, NVIDIA ha propuesto integrar agentes de IA directamente en el kernel mediante un directorio agents/ con skills y prompts. La primera skill usaría LLMs para asignar la etiqueta Fixes en parches e identificar el commit problemático original, una tarea repetitiva que hoy consume tiempo de mantenedores.
La propuesta, impulsada por Sasha Levin, apunta a que los agentes gestionen tareas de clasificación y mantenimiento dentro del repositorio. No se plantea como sustituto de los desarrolladores, sino como una capa de automatización para etiquetas, validaciones y detección de dependencias rotas. Si cuaja, el kernel tendría asistentes internos que no cobran horas extra, aunque también generan más contexto que revisar y más decisiones que auditar.
El poso que deja este octubre de 2026 es una convivencia incómoda pero productiva entre automatización y criterio humano. Los avisos de Debian y Ubuntu, las cifras de Sashiko, el empuje de Boro, la nueva normalidad de Linux 7.3 y casos como la CVE-2026-72018 dibujan un kernel que revisa más código que nunca, pero que sigue dependiendo de personas para distinguir un hallazgo real de una falsa alarma. Para el usuario doméstico, la rutina no cambia demasiado: actualizar, reiniciar y comprobar la versión. Para quien administra servidores, la tarea es inventariar kernels, revisar permisos como CAP_NET_ADMIN y no dejar parches instalados sin arranque pendiente. La IA ya forma parte del proceso, pero la responsabilidad final sigue en manos humanas.